تصور کنید در یک شرکت، چند نفر کلید اتاق سرور را دارند. حالا اگر یک روز چیزی در آن اتاق عوض شود، از کجا بفهمید کار چه کسی بوده؟ در شبکههای سازمانی هم ماجرا همین است. مدیران سیستم، کارشناسان شبکه و متخصصان امنیت به سرورها، فایروالها و تجهیزات حیاتی دسترسی مدیریتی دارند. این دسترسیها برای نگهداری زیرساخت لازماند، ولی اگر کنترل نشوند، ممکن است به یکی از بزرگترین ریسکهای امنیتی تبدیل شوند.
اینجاست که نقش PAM پر رنگ میشود. با آن میتوان مشخص کرد چه کسی به کدام سیستم دسترسی دارد، چه زمانی میتواند وارد شود و داخل آن چه کار میکند. در این مطلب با مفهوم PAM و نحوه کار آن آشنا خواهید شد.
PAM چیست؟
به زبان ساده، PAM مشخص میکند چه کسی، با چه مجوزی، برای چه مدت و با چه هدفی میتواند به منابع حساس سازمان دسترسی داشته باشد.
PAM مخفف Privileged Access Management و به معنی مدیریت دسترسیهای ویژه است. PAM مجموعهای از فناوریها و فرآیندهای امنیتی است که برای مدیریت، کنترل و نظارت بر حسابهای کاربری دارای دسترسی بالا در سازمان استفاده میشود.
برای درک بهتر، فرض کنید یک شرکت چند سرور، سوئیچ شبکه و فایروال دارد. کارشناسان IT برای انجام وظایفی مانند تغییر تنظیمات، نصب نرمافزار یا عیبیابی تجهیزات باید به این سیستمها دسترسی مدیریتی داشته باشند.
اگر همه کارشناسان از یک حساب Administrator مشترک استفاده کنند، تشخیص اینکه چه کسی وارد سیستم شده و چه تغییراتی ایجاد کرده، دشوار خواهد بود.
راهکار PAM با کنترل حسابهای مدیریتی، مدیریت رمزهای عبور و ثبت فعالیتها به سازمان کمک میکند این دسترسیها را بهصورت متمرکز مدیریت کند.
چرا PAM در امنیت شبکه مهم است؟
PAM به کاهش این مشکلات کمک میکند:
- دسترسیهای غیرضروری: بعضی کاربران حتی وقتی نیازی ندارند، هنوز مجوزهای سطح بالا دارند.
- اشتراک رمز عبور: وقتی چند نفر از یک حساب مشترک استفاده میکنند، پیگیری کار هر فرد تقریباً غیرممکن است.
- سرقت اطلاعات ورود: لو رفتن رمز یک حساب مدیریتی میتواند در سیستمهای مهم را به روی افراد غیرمجاز باز کند.
- نبود نظارت: وقتی فعالیتها ثبت نمیشوند، بررسی تغییرات روی سرورها و تجهیزات شبکه کار سختی است.
- دسترسی کارکنان سابق: گاهی بعد از تغییر سمت یا خروج یک نفر از سازمان، مجوزهایش همچنان فعال میماند.
PAM چگونه کار میکند؟
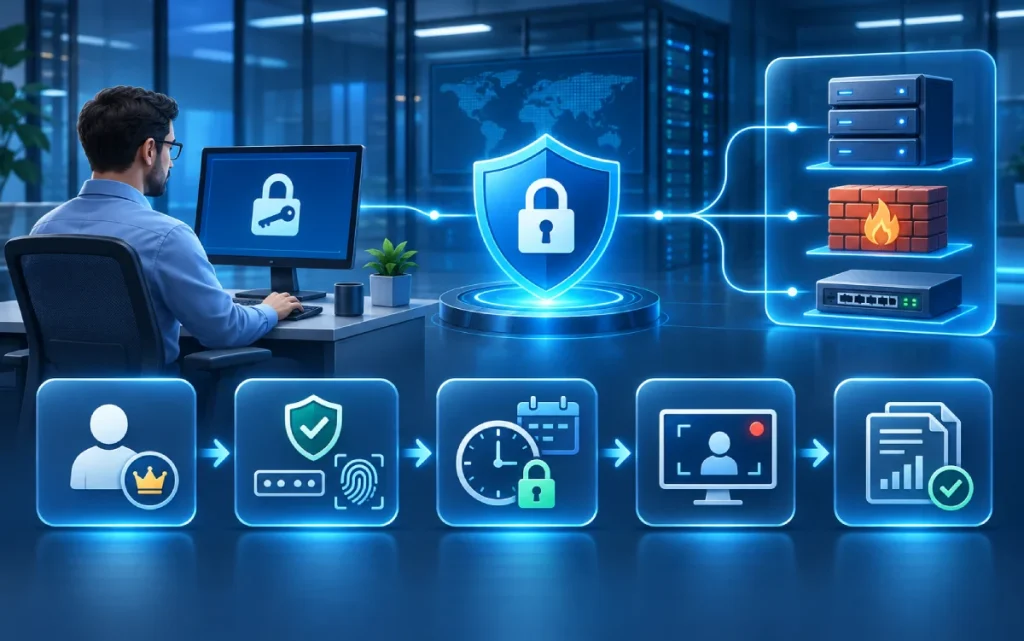
جزئیات کار به محصول و سیاستهای سازمان بستگی دارد، اما در یک پیادهسازی معمول، مسیر دسترسی به سیستمهای حساس اینطور پیش میرود:
- شناسایی حسابهای ویژه: اول باید معلوم شود کدام حسابها دسترسی ویژه دارند. Administrator در ویندوز، Root در لینوکس، حسابهای مدیریتی تجهیزات شبکه و حسابهای سرویس.
- احراز هویت و بررسی مجوز: وقتی کسی میخواهد وارد یک سیستم حساس شود، PAM هویت و مجوزهای او را بررسی میکند.
- اعطای دسترسی کنترلشده: بعد از تایید، کاربر فقط به منابع مشخصشده دسترسی دارد آن هم میتواند برای مدت محدودی باشد و بعد از آن هم به صورت خودکار منقضی شود.
- نظارت بر فعالیت: راهکارهای دارای مدیریت نشست میتوانند ارتباطات مدیریتی مثل SSH و RDP را زیر نظر بگیرند. بسته به محصول، ضبط نشست، ثبت فعالیتها و بررسی رویدادهای مشکوک هم ممکن است.
- پایان دسترسی و گزارشگیری: وقتی کار تمام شد، دسترسی موقت بسته میشود و رویدادهای ثبتشده برای بررسی امنیتی، عیبیابی و حسابرسی در دسترس میمانند.
مهمترین قابلیتهای PAM
راهکارهای PAM قابلیتهای مختلفی دارند که هدف مشترک آنها افزایش کنترل بر دسترسیهای حساس سازمان است.
قابلیتهای PAM
| قابلیت PAM | توضیحات |
|---|---|
| مدیریت رمز عبور (Password Management) | ذخیرهسازی امن و مدیریت رمزهای حسابهای مدیریتی |
| کنترل دسترسی (Access Control) | تعیین مجوزهای کاربران بر اساس نقش و مسئولیت |
| ضبط نشست (Session Recording) | ثبت و بازبینی فعالیت کاربران در ارتباطات مدیریتی |
| دسترسی موقت (JIT Access) | فعالسازی مجوزهای ویژه فقط هنگام نیاز |
| احراز هویت چندمرحلهای (MFA) | افزودن مرحله امنیتی برای تایید هویت کاربر |
| مدیریت تأییدیهها (Approval Workflow) | الزام به تأیید درخواستهای دسترسی حساس |
| گزارشگیری و حسابرسی (Auditing) | ثبت رویدادها برای بررسی و پیگیری فعالیتها |
| مدیریت اعتبارنامهها (Credential Management) | حفاظت و مدیریت اطلاعات ورود حسابهای حساس |
تمام نرمافزارهای PAM لزوماً همه این قابلیتها را در یک محصول یا یک سطح لایسنس ارائه نمیدهند. بنابراین، هنگام انتخاب راهکار باید امکانات محصول و ماژولهای موردنیاز سازمان بررسی شوند.
انواع PAM کداماند؟
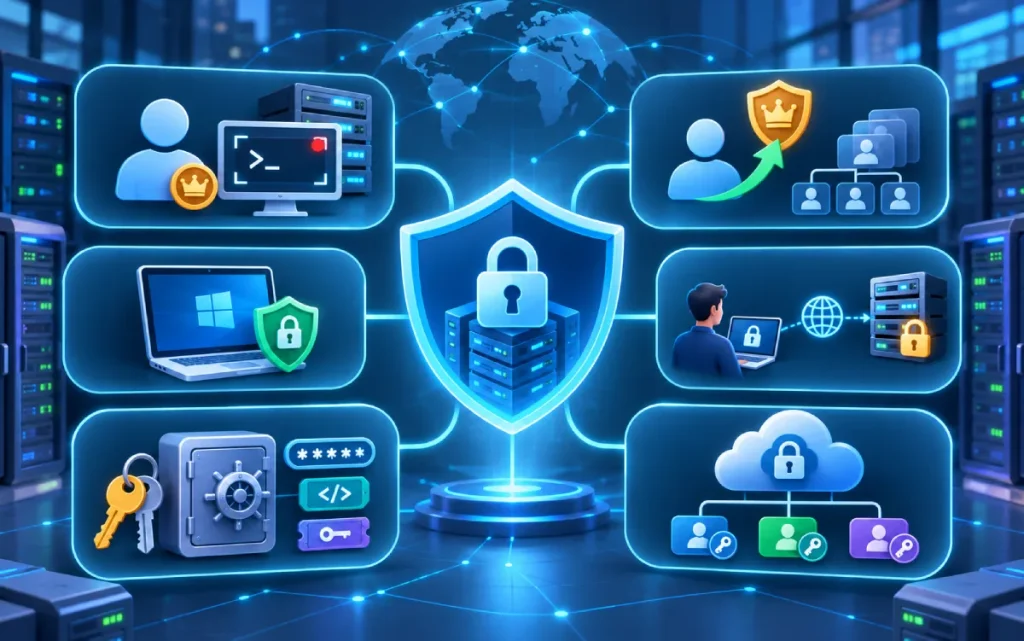
PAM یک چیز واحد نیست و چند حوزه دارد که هر کدام بخشی از نیاز را پوشش میدهند. بعضی دستههای اصلیاند و بعضی مکمل.
مدیریت حسابها و نشستها (PASM): مخفف Privileged Access and Session Management است و روی حسابهای ویژه، اطلاعات ورود و نشستهای مدیریتی تمرکز دارد. با آن میتوانید دسترسی کارشناسان به سرورها را کنترل کنید و فعالیتشان در نشستهای SSH یا RDP را ثبت کنید.
مدیریت افزایش سطح دسترسی (PEDM): مخفف Privilege Elevation and Delegation Management. کاربر بدون داشتن دسترسی مدیریتی دائمی، فقط برای انجام یک کار مشخص مجوز میگیرد. مثلاً اجرای یک دستور خاص در لینوکس بدون داشتن حساب ادمین.
مدیریت دسترسی ویژه در سیستمهای نهایی: Endpoint Privilege Management برای کنترل دسترسی مدیریتی روی کامپیوترها و سرورها به کار میرود. مثلاً میتوانید دسترسی Local Administrator را محدود کنید و در عین حال اجازه اجرای برنامههای مجاز را بدهید.
مدیریت دسترسی از راه دور (RPAM): تمرکزش بر دسترسیهای ویژهای است که از بیرون شبکه انجام میشود. اگر پیمانکاری برای پشتیبانی به سرور شما وصل شود، میتوانید زمان اتصال، منابع در دسترس و فعالیتهایش را کنترل کنید.
مدیریت اطلاعات محرمانه (Secrets Management): از رمزها، کلیدهای API، توکنها و اعتبارنامههایی که نرمافزارها به آنها نیاز دارند محافظت میکند. بیشتر در محیطهای DevOps، سرویسهای ابری و ارتباط بین نرمافزارها به کار میآید.
مدیریت مجوزهای زیرساخت ابری (CIEM): مخفف Cloud Infrastructure Entitlement Management است و مجوزهای دسترسی در زیرساخت ابری را شناسایی، تحلیل و کنترل میکند. مثلاً میتواند مجوزهای بیشازحد کاربران و سرویسها را در AWS و Microsoft Azure پیدا کند.
کاربرد PAM در شبکههای سازمانی و دیتاسنتر
یکی از مهمترین کاربردهای PAM، مدیریت دسترسی به زیرساختهای فناوری اطلاعات است. سازمانهایی که از تجهیزات و سرویسهای مختلف استفاده میکنند، معمولاً با تعداد زیادی حساب مدیریتی روبهرو هستند که نظارت بر آنها بهصورت دستی دشوار است.
- کنترل دسترسی به سرورها
- مدیریت دسترسی به سوئیچ شبکه و روترها
- نظارت بر دسترسی مدیریتی فایروالها
- مدیریت دسترسی پیمانکاران و شرکتهای پشتیبانی
معرفی نرمافزارهای PAM
برای پیادهسازی مدیریت دسترسیهای ویژه، محصولات متنوعی از شرکتهای فعال در حوزه امنیت سایبری ارائه شدهاند. این راهکارها از نظر امکانات، معماری، روش استقرار و حوزه کاربرد تفاوتهایی دارند.
در جدول زیر تعدادی از نرمافزارهای شناختهشده در حوزه PAM و فناوریهای مرتبط معرفی شدهاند.
نرمافزارهای PAM
| نرمافزار | شرکت سازنده | کاربرد اصلی |
|---|---|---|
| CyberArk Privileged Access Manager | CyberArk | مدیریت حسابهای مدیریتی و نظارت بر نشستها |
| Delinea Secret Server | Delinea | مدیریت و حفاظت از رمزهای ویژه |
| One Identity Safeguard | One Identity | مدیریت رمزها، کنترل نشستها و تحلیل فعالیتهای ویژه |
| BeyondTrust Privileged Remote Access | BeyondTrust | مدیریت دسترسی امن کارکنان و پیمانکاران از راه دور |
| Microsoft Entra PIM | Microsoft | مدیریت فعالسازی موقت نقشهای مدیریتی |
| IBM Verify Privilege | IBM | مدیریت رمزها، حسابهای ویژه و دسترسیها |
| ManageEngine PAM360 | ManageEngine | مدیریت متمرکز حسابها، رمزها و نشستهای ویژه |
| ARCON PAM | ARCON | کنترل دسترسیهای مدیریتی و ثبت فعالیتها |
| WALLIX Bastion | WALLIX | مدیریت رمزهای مدیریتی و ضبط نشستها |
| HashiCorp Vault | HashiCorp | مدیریت اطلاعات محرمانه و اعتبارنامههای نرمافزاری |
دو محصول Microsoft Entra PIM و HashiCorp Vault هر کدام روی بخش مشخصی از امنیت دسترسی تمرکز دارند، پس نباید آنها را جایگزین کامل یک پلتفرم جامع PAM دانست.
تفاوت PAM با IAM و PIM چیست؟
PAM، IAM و PIM هر سه با مدیریت هویت و دسترسی ارتباط دارند، اما حوزه تمرکز یکسانی ندارند.
تفاوت PAM با IAM و PIM
| فناوری | نام کامل | وظیفه |
|---|---|---|
| PAM | Privileged Access Management | مدیریت و حفاظت از دسترسیهای ویژه |
| IAM | Identity and Access Management | مدیریت هویت و دسترسی کاربران به منابع سازمان |
| PIM | Privileged Identity Management | مدیریت هویتها و نقشهای دارای دسترسی ویژه |
هنگام انتخاب راهکار PAM به چه نکاتی توجه کنیم؟
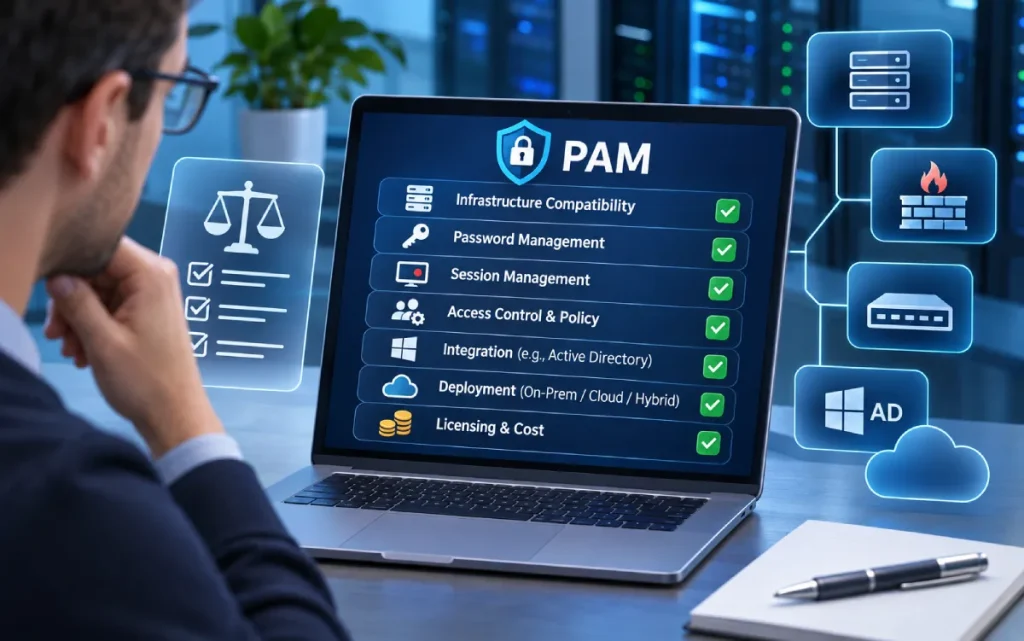
این معیارها را قبل از انتخاب بررسی کنید:
- سازگاری با زیرساخت: آیا از سیستمعاملها، تجهیزات شبکه، فایروالها و سرویسهایی که استفاده میکنید پشتیبانی میکند؟
- مدیریت رمز عبور: آیا میتواند اعتبارنامهها را امن نگه دارد و رمزها را در سیستمهای پشتیبانیشده خودکار تغییر دهد؟
- مدیریت نشست: آیا کنترل، ضبط و بازبینی ارتباطات مدیریتی مورد نیاز شما را پوشش میدهد؟
- قابلیتهای کنترلی: آیا میتوان سیاست دسترسی تعریف کرد، درخواستها را تأیید کرد و مجوزها را محدود کرد؟
- یکپارچگی با سیستمهای موجود: آیا به Active Directory، سامانههای احراز هویت و ابزارهای مانیتورینگ امنیتی وصل میشود؟
- روش استقرار: آیا میتوان بین استقرار داخلی (On-Premises)، ابری یا ترکیبی انتخاب کرد؟
- لایسنس و هزینه: مدل قیمتگذاری، تعداد کاربران یا منابع تحت مدیریت و ماژولهای لازم را بررسی کنید.
پیادهسازی PAM با One Identity Safeguard
اگر هدف شما مدیریت متمرکز حسابهای مدیریتی و کنترل دسترسی به زیرساختهای حساس است، One Identity Safeguard میتواند در فهرست گزینههای ارزیابیتان باشد.
ماژول مناسب به نیاز شما بستگی دارد. اگر اولویت اصلی حفاظت از رمزهای مدیریتی است، Safeguard for Privileged Passwords اهمیت بیشتری پیدا میکند. اگر کنترل و ضبط نشستها مهمتر است، باید سراغ Safeguard for Privileged Sessions بروید.
تتیسنت بهعنوان مجموعهای فعال در حوزه تجهیزات شبکه و راهکارهای امنیتی، میتواند در بررسی نیازهای زیرساختی و انتخاب راهکار مناسب سازمان شما کمک کند. برای مشاوره تخصصی درباره One Identity و بررسی شرایط تأمین آن، با کارشناسان تتیسنت به شماره 02191009322 تماس بگیرید.
سوالات متداول درباره PAM
1. PAM چیست؟
PAM مخفف Privileged Access Management و به معنی مدیریت دسترسیهای ویژه است. این فناوری برای کنترل و نظارت بر حسابهای دارای مجوزهای مدیریتی در سازمان استفاده میشود.
2. آیا PAM فقط برای سرورها استفاده میشود؟
خیر. راهکارهای PAM میتوانند برای مدیریت دسترسی به سرورها، تجهیزات شبکه، فایروالها، پایگاههای داده و سایر سیستمهای حساس استفاده شوند. دامنه پشتیبانی به محصول و تنظیمات آن بستگی دارد.
3. آیا PAM میتواند فعالیت ادمینها را ضبط کند؟
بله، راهکارهای PAM مجهز به قابلیت Privileged Session Management میتوانند نشستهای مدیریتی را ضبط و برای بررسیهای بعدی ذخیره کنند. برای مثال، One Identity Safeguard for Privileged Sessions از قابلیت ضبط و بازبینی نشستها پشتیبانی میکند.
4. آیا PAM میتواند جایگزین Active Directory شود؟
خیر. Active Directory برای مدیریت هویتها، گروهها و منابع دامنه استفاده میشود؛ درحالیکه PAM بر کنترل و حفاظت از دسترسیهای ویژه تمرکز دارد. این دو فناوری میتوانند در کنار یکدیگر استفاده شوند.