امنسازی اکتیو دایرکتوری (Active Directory Hardening) مجموعهای از اقدامات امنیتی برای محافظت از حسابهای کاربری، دسترسیهای مدیریتی، کنترلکنندههای دامنه و سرویسهای احراز هویت در شبکههای سازمانی است. این اقدامات با کاهش سطح حمله، کنترل دسترسیهای حساس و شناسایی فعالیتهای مشکوک، احتمال نفوذ و سوءاستفاده از زیرساخت هویتی سازمان را کاهش میدهند.
در این مقاله از تتیسنت، 10 اقدام ضروری برای افزایش امنیت Active Directory Domain Services (AD DS) را بررسی میکنیم.
برای افزایش امنیت AD، اقدامات زیر را بر اساس شرایط و اولویتهای امنیتی سازمان بررسی و اجرا کنید.
چکلیست سریع امنسازی اکتیو دایرکتوری
| اولویت پیشنهادی | اقدام امنیتی |
|---|---|
| بررسی وضعیت حسابها، گروهها و پیکربندی AD | بالا |
| محدودسازی دسترسیهای مدیریتی با Least Privilege | بحرانی |
| جداسازی سطوح مدیریتی با Tiering و PAW | بالا |
| تقویت پسوردها و احراز هویت حسابهای حساس | بالا |
| مدیریت حسابهای سرویس با gMSA و رمزهای محلی با Windows LAPS | بالا |
| امنسازی Domain Controller و غیرفعالکردن Print Spooler | بحرانی |
| کنترل دسترسی و تغییرات Group Policy | بالا |
| امنسازی SMB، NTLM، LDAP و Kerberos | بالا |
| مانیتورینگ رخدادها و فعالیتهای مشکوک | بالا |
| تهیه بکاپ و آزمایش بازیابی Active Directory | بحرانی |
راهکارهای امنسازی اکتیو دایرکتوری (Active Directory)
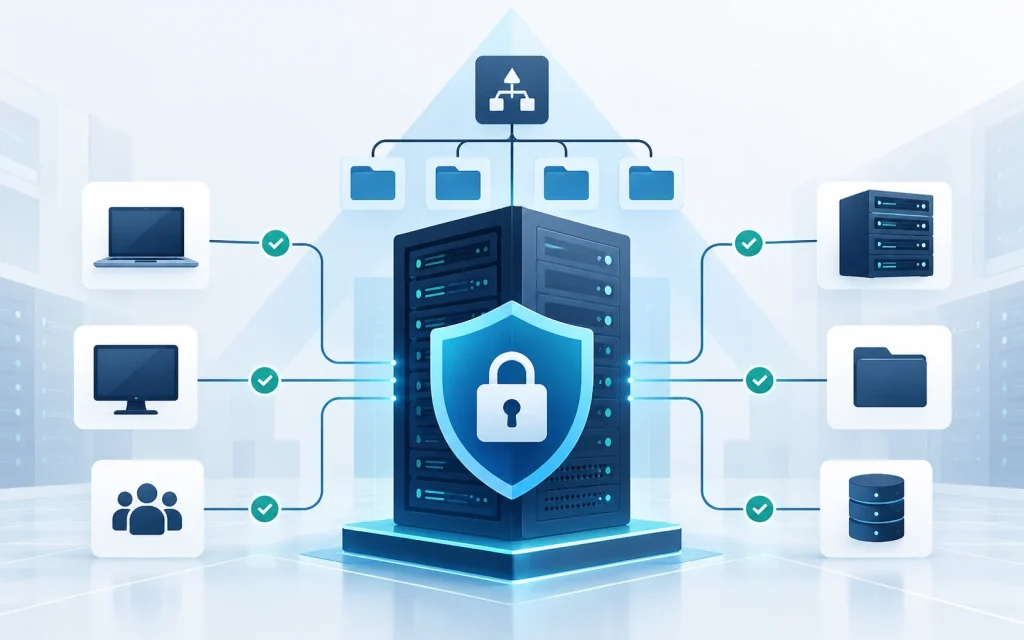
اکتیو دایرکتوری (AD) سرویس مرکزی مایکروسافت برای احراز هویت و مدیریت دسترسی کاربران و سیستمها در شبکه است. اطلاعات حساس این سرویس روی سرورهای کنترلکننده دامنه (Domain Controller) نگهداری میشود که از اهداف مهم حملات سایبری هستند.
به همین دلیل، امنسازی اکتیو دایرکتوری برای جلوگیری از دسترسیهای غیرمجاز، محافظت از اطلاعات سازمان و کاهش خطر نفوذ ضروری است. در ادامه، مهمترین راهکارهای افزایش امنیت AD را بررسی میکنیم.
1. ابتدا وضعیت فعلی Active Directory را بررسی کنید
قبل از هر تغییری، میبایست ابتدا وضعیت فعلی AD بررسی شود. بسیاری از سازمانها بدون شناخت دقیق از ساختار دسترسیها و حسابهای حساس، شروع به تغییرات امنیتی میکنند و همین موضوع ممکن است باعث اختلال در سرویسها شود.
در مرحله ارزیابی وضعیت اکتیودایرکتوری، این موارد را بررسی کنید:
- چه کسانی عضو گروههای حساس مثل Domain Admins و Enterprise Admins هستند؟
- چند حساب کاربری غیرفعال یا قدیمی در AD وجود دارد؟
- کدام حسابها پسوردشان منقضی نمیشود؟
- آیا حسابهای سرویس با دسترسی بیش از حد وجود دارند؟
- چه GPOهایی روی کاربران و سرورها اعمال شدهاند؟
- آیا لاگهای امنیتی Domain Controllerها مانیتور میشوند؟
- آیا بکاپ قابل بازیابی از AD وجود دارد؟
2. تعداد کاربران دارای امتیاز را به حداقل برسانید (دسترسی کمتر، امنیت بیشتر)
یکی از مهمترین اصول در امنسازی Active Directory، اجرای مدل Least Privilege است؛ یعنی هر کاربر یا ادمین فقط به همان سطح دسترسی نیاز داشته باشد که برای انجام کارش لازم است.
اشتباه رایج در بسیاری از سازمانها این است که برای راحتی کار، دسترسیهای بالاتر از نیاز واقعی به کاربران یا ادمینها داده میشود. این موضوع در کوتاهمدت شاید سادهتر به نظر برسد، اما در بلندمدت ریسک امنیتی بسیار بزرگی برای سازمان شما ایجاد میکند.
- عضویت در گروه Domain Admins تا حد ممکن محدود شود.
- برای کارهای روزمره از حساب ادمین سطح بالا استفاده نشود.
- حساب کاربری عادی و حساب مدیریتی از هم جدا باشند.
- دسترسیها بهصورت دورهای بازبینی شوند.
- حسابهای اضافی از گروههای حساس حذف شوند.
- برای کارهای مشخص، نقشهای محدود و تفویضشده تعریف شود.
3. سطح دسترسیها را جداسازی کنید
- تخصیص مجوزها صرفاً به گروهها: برای حفظ نظم و امنیت، از اعطای مستقیم دسترسی (Permissions) به حسابهای کاربری فردی خودداری کنید.
- دستهبندی نقشمحور (RBAC): کاربران را بر اساس نقش شغلی یا واحد سازمانی در گروههای مشخص دستهبندی کرده و مجوزها را به این گروهها اختصاص دهید.
- یکپارچهسازی مدیریت دسترسی: این روش علاوه بر ایجاد کنترل دسترسی یکپارچه و ساختاریافته، نیازمند هماهنگی مستمر میان تیم مدیریت اکتیو دایرکتوری (AD) و بخشهای مختلف سازمان برای تعریف دقیق نقشهاست.
4. روی پسوردها و احراز هویت، سختگیری داشته باشید
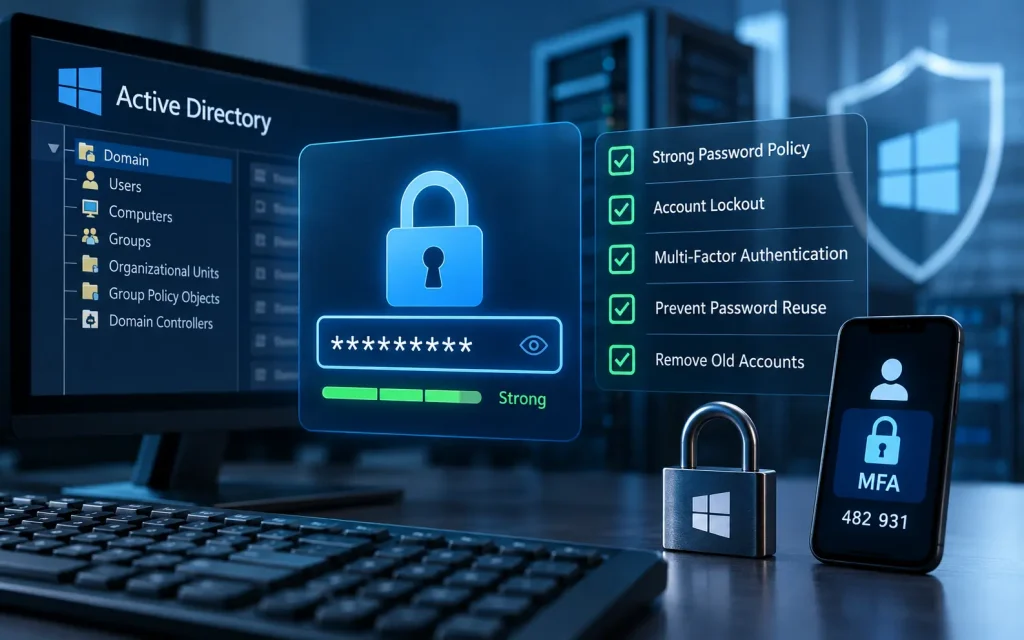
پسورد ضعیف هنوز یکی از رایجترین دلایل نفوذ به حسابهای کاربریست. در Active Directory باید سیاستهای مربوط به پسورد، قفل شدن حساب و احراز هویت با دقت تنظیم شوند. برای امنسازی پسوردها، نکات زیر را در نظر داشته باشید:
- استفاده از پسوردهای طولانی و غیر قابل حدس
- جلوگیری از استفاده مجدد از پسوردهای قبلی
- فعالسازی Account Lockout برای کاهش حملات Brute Force
- بررسی حسابهایی که گزینه Password Never Expires دارند
- حذف یا غیرفعالسازی حسابهای قدیمی
- فعالسازی MFA برای حسابهای مدیریتی در سناریوهای ممکن
- استفاده از Protected Users برای حسابهای حساس
- جدا کردن حساب سرویس از حساب انسانی
نکته مهم این است که سختگیری بیش از حد در پسورد، بدون آموزش کاربر و بدون راهکار مدیریتی درست، ممکن است نتیجه معکوس داشته باشد. سیاست امنیتی میبایست هم امن و هم قابل اجرا باشد.
5. Domain Controllerها را امنسازی کنید
Domain Controller یکی از حساسترین اجزای شبکه است. هرگونه ضعف امنیتی روی DC میتواند کل ساختار هویتی سازمان را تهدید کند. برای محافظت از Domain Controllerها بایستی اقدامات زیر انجام شود:
- نصب منظم آپدیتهای امنیتی
- محدود کردن دسترسی RDP به DC
- جلوگیری از نصب نرمافزارهای غیر ضروری روی DC
- قرار دادن DCها در شبکه یا VLAN محافظتشده
- مانیتورینگ شبکه و پایش دقیق لاگهای امنیتی
- محدود کردن لاگین ادمینها فقط از مسیرهای امن
- جلوگیری از استفاده DC برای نقشهای غیرمرتبط
- بررسی سلامت Replication بین DCها
- گرفتن بکاپ منظم و تست بازیابی
6. سرویس Print Spooler در کنترلرهای دامنه (DC) را فوری غیرفعال کنید
فعال بودن سرویس Print Spooler روی سرورهای کنترلکننده دامنه (Domain Controllers)، یکی از آشناترین روزنههای نفوذ برای مهاجمان است که به آنها اجازه میدهد با تکنیکهای جعل هویت، دسترسی کاملی به اعتبارنامههای سطح بالا پیدا کنند.
به عنوان یک توصیه فوری و حیاتی، سرویس Print Spooler را روی تمامی DCهای سازمان به طور کامل غیرفعال (Disable) کنید. سرورهای مدیریت هویت، نیازی به خدمات چاپگر ندارند.
7. Group Policy را کنترل و از تنظیمات خطرناک جلوگیری کنید
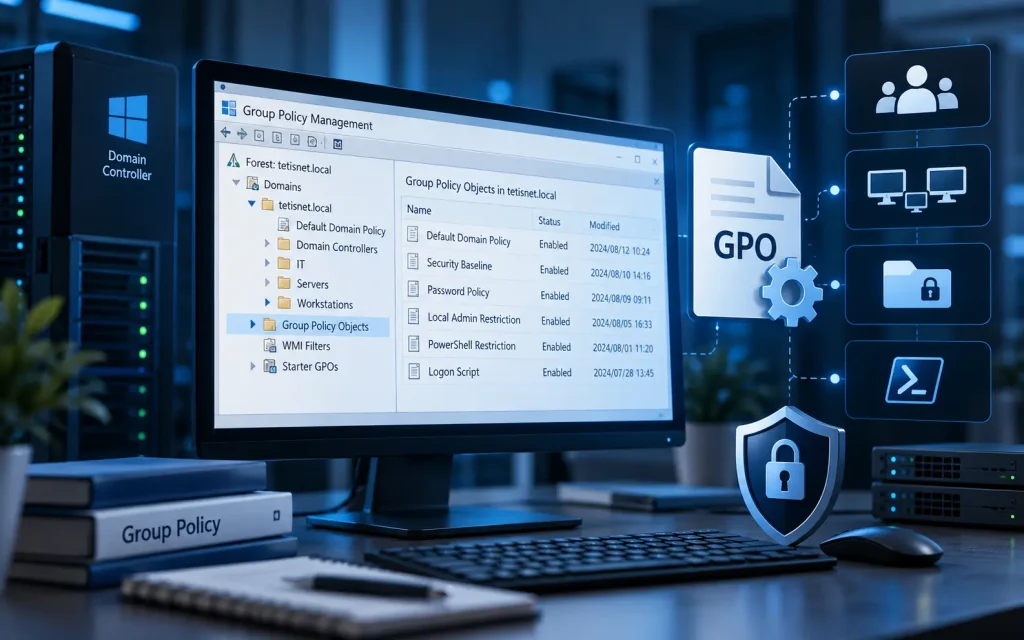
Group Policy یکی از ابزارهای قدرتمند مدیریت در Active Directory است؛ اما اگر اشتباه تنظیم شود، میتواند به یک نقطه ضعف جدی تبدیل شود. موارد مهم در کنترل GPO عبارتند از:
- بررسی اینکه چه کسانی اجازه ویرایش GPO دارند.
- حذف GPOهای قدیمی و بدون استفاده
- مستندسازی تغییرات مهم
- تست GPO قبل از اعمال روی کل سازمان
- جلوگیری از دادن دسترسی بیش از حد از طریق GPO
- کنترل تنظیمات مربوط به Local Admin
- بررسی Logon Scriptها و Startup Scriptها
- محدود کردن اجرای PowerShell و اسکریپتهای ناشناس
هر تغییر در GPO میتواند روی تعداد زیادی کاربر و سیستم اثر بگذارد. بنابراین مدیریت GPO باید کنترلشده، مستند و قابل بازگشت باشد.
8. SMBv1 را غیرفعال و NTLM را محدود کنید
پروتکل قدیمی SMBv1 دارای آسیبپذیریهای بحرانی و معروفی (مانند EternalBlue) است. این پروتکل را باید به طور کامل روی تمامی کنترلکنندههای دامنه (DCs) و کلاینتها غیرفعال کنید.
احراز هویت با NTLM (مخصوصاً نسخه NTLMv1) به شدت در برابر حملات شنود و تکثیر (Relay Attacks) آسیبپذیر است. استفاده از آن را در سطح شبکه محدود یا مسدود کرده و پروتکل امن Kerberos را جایگزین آن کنید.
غیرفعالسازی SMBv1 و محدودسازی NTLM میتواند سطح حمله شبکه را کاهش داده و احتمال موفقیت برخی حملات حرکت جانبی (Lateral Movement) را کمتر کند
9. لاگهای امنیتی Active Directory را مانیتورینگ کنید
امنسازی AD بدون مانیتورینگ کامل نیست. حتی اگر بهترین تنظیمات امنیتی را اعمال کنید، باز هم باید رفتارهای مشکوک را ببینید، تحلیل کنید و بهموقع واکنش نشان دهید.
لاگهایی که باید جدی گرفته شوند عبارتند از:
- تلاشهای ناموفق ورود
- ورود موفق به حسابهای حساس
- تغییر عضویت در گروههای مدیریتی
- ایجاد یا حذف حساب کاربری
- تغییر پسورد حسابهای مهم
- تغییر در Group Policy
- لاگین ادمینها از سیستمهای غیرمنتظره
- فعالیتهای مشکوک روی Domain Controller
- تغییرات در سرویسها و Scheduled Taskها
10. بکاپگیری و برنامه بازیابی Active Directory را فراموش نکنید
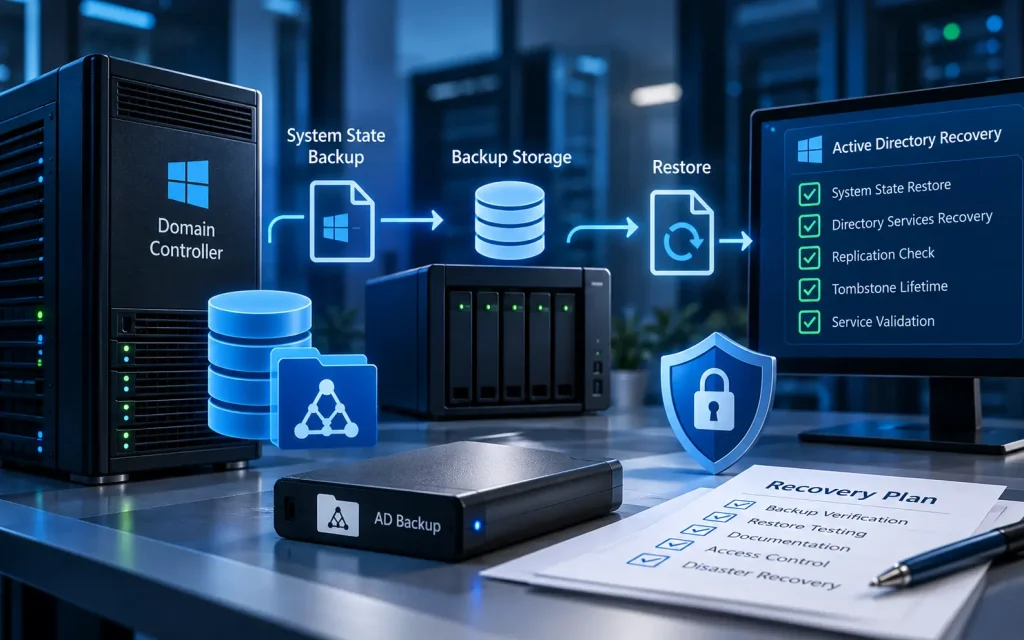
امنیت فقط جلوگیری از حمله نیست؛ آمادگی برای بازیابی هم بخشی از امنیت است. اگر Active Directory دچار خرابی، حذف اشتباه، رمزگذاری باجافزار یا نفوذ جدی شود، داشتن بکاپ سالم و تستشده حیاتی است.
در بکاپگیری AD به نکات زیر توجه داشته باشید:
- گرفتن System State Backup از Domain Controller
- نگهداری نسخه بکاپ در محل امن
- تست دورهای فرایند Restore
- مستندسازی مراحل بازیابی
- محدود کردن دسترسی به فایلهای بکاپ
- داشتن سناریو برای بازیابی در شرایط بحرانی
- بررسی Tombstone Lifetime و Replication قبل از بازیابی
چرا هک میشویم؟ بررسی اشتباهات رایج در AD
در جدول زیر، برخی از اشتباهات رایج در اکتیو دایرکتوری به همراه راهکار پیشنهادی برای جلوگیری از بروز این اشتباه ارائه شده است:
اشتباهات رایج در اکتیو دایرکتوری
| اشتباه رایج | ریسک امنیتی | راهکار پیشنهادی |
|---|---|---|
| استفاده روزمره از Domain Admin | سرقت Credential و افزایش سطح دسترسی مهاجم | جداسازی حساب عادی و ادمین؛ استفاده از حساب Privileged فقط برای کارهای مدیریتی |
| زیاد بودن اعضای گروههای حساس | افزایش سطح حمله و ریسک تصاحب دامنه | محدود سازی اعضا به حداقل افراد ضروری + استفاده از JIT/PAM |
| باقیماندن حسابهای غیرفعال | تبدیل شدن به مسیر پنهان نفوذ | شناسایی و غیرفعالسازی خودکار حسابهای بلااستفاده، مثلاً بالای ۹۰ روز |
| فعال بودن SMBv1 و NTLMv1 | افزایش ریسک Lateral Movement و Relay Attack | غیرفعالسازی تدریجی SMBv1/NTLMv1 پس از بررسی وابستگی سرویسها |
| نصب سرویسهای اضافی روی Domain Controller | افزایش سطح آسیبپذیری DC | ایزولهسازی DC، حذف نرمافزارهای غیرضروری و غیرفعالسازی سرویسهایی مثل Print Spooler |
| ذخیره پسورد در اسکریپت یا SYSVOL | افشای رمز حسابهای حساس برای کاربران دامنه | حذف پسوردهای Hardcoded و استفاده از Password Vault یا Secrets Manager |
| پسورد ضعیف برای Service Account | افزایش ریسک Kerberoasting | استفاده از gMSA یا پسوردهای طولانی، تصادفی و دورهای |
تأمین تجهیزات شبکه و امنیت با تتیسنت
امنیت اکتیو دایرکتوری تنها بخشی از حفاظت از زیرساخت سازمان است. استفاده از تجهیزات شبکه و امنیتی متناسب با نیاز سازمان نیز نقش مهمی در کاهش تهدیدات و افزایش پایداری شبکه دارد.
تتیسنت بهعنوان تأمینکننده تخصصی تجهیزات شبکه و امنیت در ایران، امکان تأمین انواع سوئیچ شبکه، روتر، فایروال و سرور از برندهای معتبر مانند سیسکو، HPE و فورتینت را همراه با ضمانت اصالت کالا و مشاوره تخصصی پیش از خرید فراهم میکند.
برای خرید تجهیزات شبکه، استعلام قیمت و دریافت مشاوره تخصصی با شماره 02191009322 تماس بگیرید.
جمعبندی؛ برای امنیت Active Directory از کجا شروع کنیم؟
امنسازی اکتیو دایرکتوری یکی از بخشهای مهم امنسازی شبکه در سازمانهاست. امنیت شبکه تنها به استفاده از فایروال و تجهیزات امنیتی محدود نمیشود، بلکه مدیریت دسترسی کاربران، حفاظت از سرورها و جلوگیری از نفوذ به سرویسهای حیاتی مانند Active Directory را نیز شامل میشود.
برای امنسازی AD باید نگاه مرحلهای و عملی داشت؛ ابتدا وضعیت فعلی بررسی شود، سپس سطح دسترسیها کاهش پیدا کند، حسابهای حساس جدا شوند، Domain Controllerها محافظت شوند و در نهایت مانیتورینگ و بکاپگیری بهصورت مداوم انجام شود.
راهکارهایی مثل Least Privilege، مدل Tiering، استفاده از PAW، Windows LAPS، کنترل GPO، مانیتورینگ لاگها و مدیریت حسابهای سرویس، پایههای اصلی Active Directory Hardening هستند.
اگر Active Directory بهدرستی امنسازی شود، ریسک نفوذ، سرقت Credential، حرکت جانبی مهاجم و اختلال در سرویسهای حیاتی سازمان تا حد زیادی کاهش پیدا میکند.
سوالات متداول امنسازی Active Directory
۱. Active Directory Hardening یعنی چه؟
Active Directory Hardening به مجموعه اقداماتی گفته میشود که برای کاهش ریسک نفوذ، سوءاستفاده از حسابها، سرقت Credential و افزایش سطح دسترسی در محیط AD انجام میشود.
۲. مهمترین اقدام برای امنسازی Active Directory چیست؟
یکی از مهمترین اقدامات، کاهش دسترسیهای اضافی و اجرای Least Privilege است. یعنی هیچ کاربر یا ادمینی بیشتر از نیاز واقعی خود دسترسی نداشته باشد.
۳. چرا نباید با حساب Domain Admin کارهای روزمره انجام داد؟
چون اگر سیستم کاربر آلوده شود یا Credential حساب سرقت شود، مهاجم میتواند به سطح دسترسی بسیار بالایی در دامنه برسد. حساب Domain Admin فقط باید برای کارهای ضروری و از مسیر امن استفاده شود.