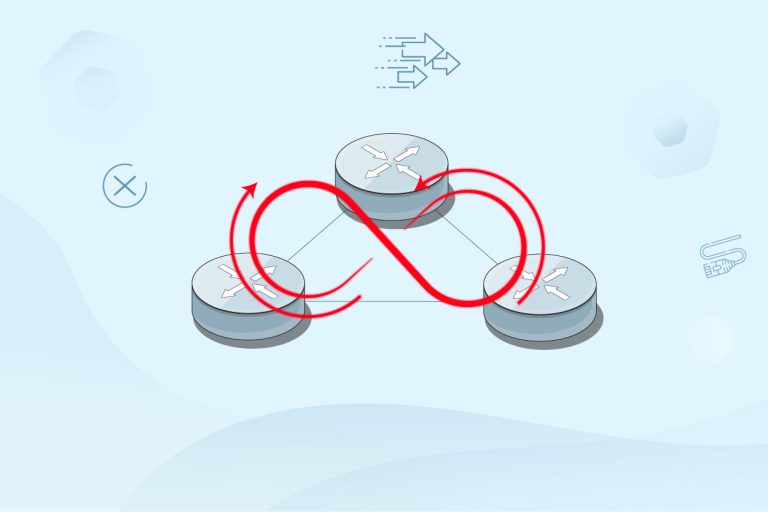
تصور کنید بدون هیچ تغییری در تنظیمات شبکه، ناگهان سرعت ارتباطات کاهش پیدا میکند، دسترسی به سرورها مختل میشود و ترافیک شبکه بهشدت افزایش مییابد. یکی از دلایل احتمالی این وضعیت، لوپ شبکه (Network Loop) است. مشکلی که اگر بهموقع شناسایی نشود، میتواند ارتباطات یک بخش یا حتی کل شبکه را مختل کند. خوشبختانه سوئیچهای سیسکو ابزارهایی برای تشخیص، رفع و جلوگیری از این مشکل دارند.
چگونه لوپ شبکه را با سوئیچ سیسکو شناسایی و رفع کنیم؟
برای شناسایی و رفع لوپ شبکه در سوئیچ سیسکو، ابتدا با دستور show interfaces میزان ترافیک پورتها را بررسی کنید.
سپس با show spanning-tree وضعیت پروتکل STP و مسیرهای فعال را ببینید. بررسی لاگهای MAC Flapping نیز به شناسایی پورتهای مشکوک کمک میکند. پس از پیدا کردن مسیر ایجاد لوپ، میتوانید اتصال اشتباه را اصلاح یا در صورت اطمینان، پورت مشکلساز را موقت غیرفعال کنید.
لوپ شبکه چیست و چرا اتفاق میافتد؟
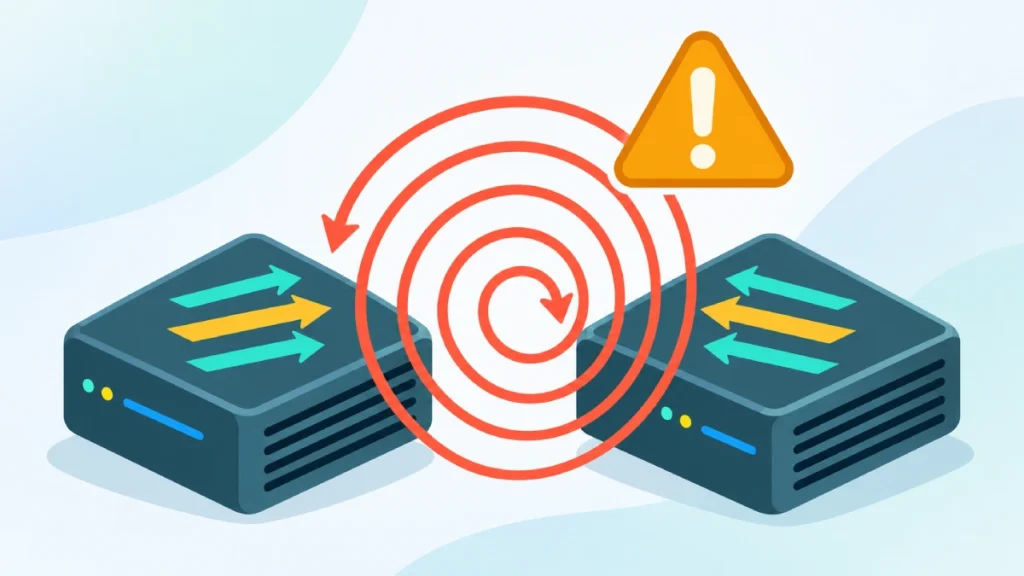
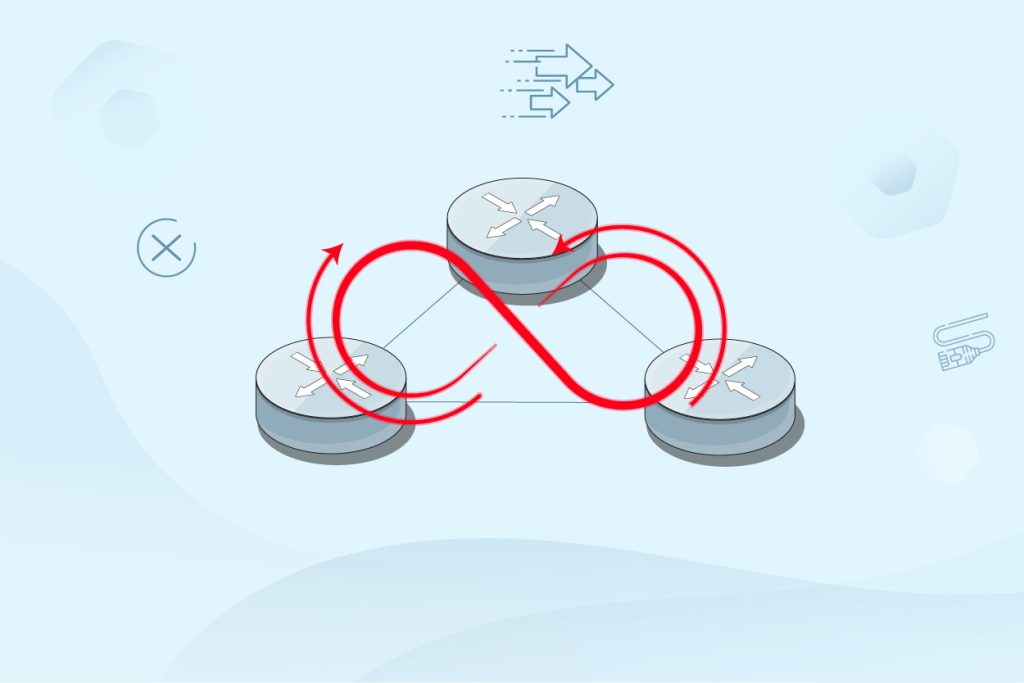
لوپ شبکه زمانی رخ میدهد که یک مسیر حلقوی در شبکه لایه ۲ ایجاد شود و فریمهای اترنت بهطور مکرر بین سوئیچها گردش کنند. برخلاف بستههای IP، فریمهای اترنت معمولی فیلدی مانند TTL برای محدود کردن تعداد دفعات عبور ندارند. به همین دلیل، ترافیک تکرارشونده میتواند باعث اشباع لینکها شود.
این اتفاق معمولاً در شرایط زیر رخ میدهد:
- اتصال اشتباه کابل بین پورتهای سوئیچ یا تجهیزات شبکه
- وجود لینکهای افزونه بدون کنترل صحیح توسط STP
- غیرفعال بودن یا پیکربندی نادرست Spanning Tree
- اختلال در دریافت پیامهای BPDU به دلیل مشکلات ارتباطی
نکته: وجود چند مسیر ارتباطی بین سوئیچها بهخودیخود مشکل نیست. زمانی لوپ ایجاد میشود که مسیرهای حلقوی در وضعیت Forwarding باقی بمانند.
یکی دیگر از دلایل احتمالی ایجاد لوپ شبکه، پیکربندی نادرست EtherChannel است. ناسازگاری تنظیمات لینکهای عضو میتواند باعث بروز خطای Port-Channel Inconsistency در سوئیچ سیسکو و اختلال در مسیرهای ارتباطی شود.
نشانههای ایجاد لوپ در شبکه
لوپ شبکه میتواند با علائم مختلفی همراه باشد:
- افزایش غیرعادی ترافیک: مصرف پهنای باند برخی پورتها ناگهان بالا میرود.
- Broadcast Storm: حجم زیادی از ترافیک Broadcast در شبکه منتشر میشود.
- اختلال در ارتباطات: کاربران با کندی شبکه، Packet Loss یا قطع ارتباط مواجه میشوند.
- MAC Flapping: آدرس MAC یک دستگاه بهطور مکرر روی پورتهای مختلف سوئیچ شناسایی میشود.
- افزایش بار تجهیزات: در برخی شرایط، میزان استفاده از CPU سوئیچ نیز افزایش پیدا میکند.
البته هیچکدام از این نشانهها بهتنهایی وجود لوپ را ثابت نمیکنند و باید چند مورد را همزمان بررسی کرد.
آموزش شناسایی لوپ شبکه در سوئیچ سیسکو
برای عیبیابی لوپ شبکه، میتوانید از دستورات CLI زیر استفاده کنید. این روش بر اساس راهنمای رسمی Cisco برای عیبیابی لوپهای لایه ۲ در سوئیچهای Catalyst تهیه شده است.
۱. بررسی ترافیک پورتهای سوئیچ
ابتدا این دستور را اجرا کنید: show interfaces | include is up|input rate
این دستور وضعیت پورتهای فعال و نرخ ترافیک ورودی آنها را نمایش میدهد.
اگر یکی از پورتها ترافیک ورودی غیرعادی دارد، آن را با الگوی معمول ترافیک شبکه مقایسه کنید. ترافیک بالا بهتنهایی نشانه قطعی لوپ نیست، اما نقطه مناسبی برای شروع بررسی محسوب میشود.
۲. بررسی وضعیت پروتکل STP
برای مشاهده وضعیت Spanning Tree از این دستور استفاده کنید: show spanning-tree
اگر میخواهید وضعیت یک VLAN مشخص را بررسی کنید، مثلاً VLAN 10، دستور show spanning-tree vlan 10 کاربرد دارد.
در خروجی، وضعیت Root Bridge و نقش پورتها را بررسی کنید.
- Root: پورتی که مسیر منتخب به سمت Root Bridge را فراهم میکند.
- Designated: پورتی که برای ارسال ترافیک در یک سگمنت انتخاب شده است.
- Alternate: مسیر جایگزینی که معمولاً برای جلوگیری از لوپ در وضعیت مسدود قرار دارد.
اگر وضعیت پورتها با توپولوژی مورد انتظار شبکه همخوانی ندارد، لازم است تنظیمات STP و لینکهای ارتباطی دقیقتر بررسی شوند.
۳. بررسی لاگهای MAC Flapping
یکی دیگر از راههای تشخیص لوپ شبکه، بررسی جابهجایی مکرر آدرسهای MAC بین پورتهاست.
از دستورات زیر استفاده کنید:
show logging
show mac address-table
در صورت مشاهده پیام MACFLAP_NOTIF، آدرس MAC، شماره VLAN و پورتهای گزارششده را بررسی کنید.
این پیام میتواند نشانه لوپ لایه ۲ باشد. مواردی مانند آدرس MAC تکراری یا برخی پیکربندیهای HA نیز ممکن است باعث MAC Flapping شوند.
برای پیدا کردن تجهیزات متصل به پورتهای مشکوک نیز میتوانید از دستور show cdp neighbors یا show lldp neighbors استفاده کنید.
دستورات show interfaces، show spanning-tree و show logging از ابزارهای مهم عیبیابی لوپ هستند. آشنایی با سایر دستورات show در سوئیچ سیسکو نیز به بررسی دقیقتر وضعیت پورتها و تنظیمات شبکه کمک میکند.
روشهای رفع لوپ شبکه در سوئیچ سیسکو
پس از شناسایی مسیر مشکوک، نوبت به برطرف کردن علت اصلی مشکل میرسد.
۱. اصلاح اتصال یا غیرفعال کردن پورت مشکلساز
اگر مشخص شد یک اتصال اشتباه باعث ایجاد لوپ شده، آن اتصال را اصلاح کنید.
در شرایط ضروری و پس از اطمینان از پورت مشکلساز، میتوان آن را موقتاً غیرفعال کرد. برای مثال:
configure terminal
interface GigabitEthernet1/0/24
shutdown
این دستورات نمونه هستند و باید شماره اینترفیس متناسب با سوئیچ انتخاب شود.
هشدار: غیرفعال کردن پورت ممکن است ارتباط کاربران، تجهیزات یا مسیر مدیریت سوئیچ را قطع کند. قبل از اجرای دستور، وابستگیهای ارتباطی و مسیر دسترسی مدیریتی را بررسی کنید.
۲. بررسی و اصلاح تنظیمات STP
پروتکل STP با مسدود کردن مسیرهای افزونه در توپولوژی لایه ۲، از گردش دائمی فریمها جلوگیری میکند.
برای رفع مشکل، بررسی کنید که STP روی VLANهای مربوطه فعال باشد، Root Bridge مطابق طراحی شبکه انتخاب شده باشد و وضعیت پورتها با توپولوژی واقعی مطابقت داشته باشد.
در شبکههایی که از آن پشتیبانی میکنند، RSTP نیز میتواند با همگرایی سریعتر، زمان بازیابی مسیرها را پس از تغییر توپولوژی کاهش دهد.
۳. فعالسازی قابلیتهای حفاظتی سوئیچ
برای کاهش احتمال تکرار لوپ میتوان از قابلیتهای زیر استفاده کرد:
جدول قابلیت و کاربرد
| قابلیت | کاربرد |
|---|---|
| STP / RSTP | جلوگیری از ایجاد مسیرهای حلقوی فعال |
| BPDU Guard | غیرفعال کردن پورت محافظتشده هنگام دریافت BPDU |
| Loop Guard | جلوگیری از Forwarding ناخواسته در برخی شرایط قطع دریافت BPDU |
| UDLD | شناسایی لینکهای یکطرفه در تجهیزات پشتیبانیشده |
| Storm Control | محدود کردن ترافیک غیرعادی Broadcast و سایر انواع ترافیک پشتیبانیشده |
توجه داشته باشید که Storm Control خودِ لوپ را برطرف نمیکند و بیشتر برای کاهش اثر ترافیک شدید کاربرد دارد.
فعال بودن BPDU Guard باعث میشود پورت محافظتشده در صورت دریافت BPDU به وضعیت Err-disabled برود. البته خطای Err-disabled در سوئیچ سیسکو دلایل دیگری نیز دارد که باید پیش از فعالسازی مجدد پورت بررسی شوند.
چگونه از ایجاد مجدد لوپ شبکه جلوگیری کنیم؟
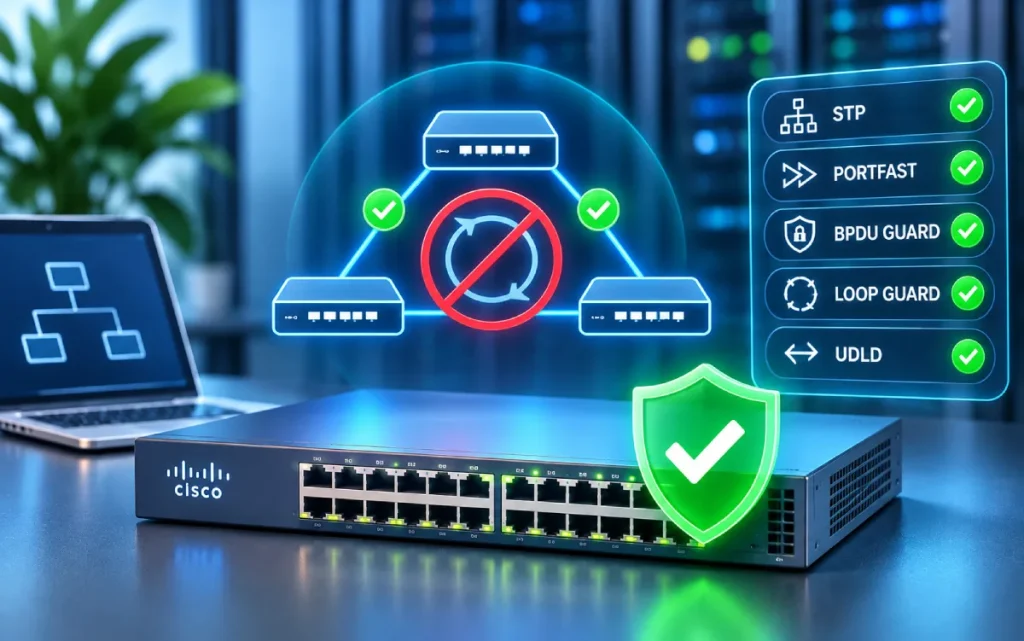
بهترین راه، پیشگیری از ایجاد مسیرهای حلقوی کنترلنشده است. برای این منظور:
- تنظیمات STP و انتخاب Root Bridge را متناسب با معماری شبکه انجام دهید.
- روی پورتهای متصل به تجهیزات نهایی، در صورت مناسب بودن شرایط، PortFast را همراه با BPDU Guard فعال کنید.
- لینکهای افزونه بین سوئیچها را از نظر پیکربندی و وضعیت STP بررسی کنید.
- از قابلیت Loop Guard یا UDLD در بخشهایی که مطابق طراحی شبکه به آنها نیاز دارند استفاده کنید.
- ترافیک غیرعادی، لاگها و تغییرات توپولوژی را بهصورت دورهای مانیتور کنید.
پس از رفع لوپ، بهتر است وضعیت پورتها، خطاهای ثبتشده و عملکرد سوئیچ دوباره بررسی شود. انجام تست سلامت سوئیچ سیسکو کمک میکند مشکلات احتمالی دیگر را نیز شناسایی کنید.
انواع سوئیچ سیسکو را با ضمانت اصالت از تتیس نت خریداری کنید
انتخاب سوئیچ مناسب فقط به تعداد پورتها و سرعت انتقال داده محدود نمیشود. عواملی مانند معماری شبکه، قابلیتهای مدیریتی، پشتیبانی از PoE و ظرفیت توسعه نیز در خرید اهمیت دارند. به همین دلیل، پیش از خرید سوئیچ سیسکو باید مدلی را انتخاب کنید که علاوه بر پاسخگویی به نیاز فعلی شبکه، با برنامه توسعه زیرساخت شما نیز سازگار باشد.
تتیسنت با تمرکز تخصصی بر تأمین تجهیزات شبکه، امکان خرید انواع سوئیچ سیسکو از سریهای Catalyst و Nexus را برای شبکههای سازمانی و دیتاسنتری فراهم میکند.
در تتیسنت میتوانید مدلهای مختلف را بر اساس نیاز فنی مجموعه خود بررسی کنید و با دریافت مشاوره تخصصی، برای انتخاب سوئیچ، بررسی سازگاری تجهیزات و استعلام قیمت اقدام کنید.
برای خرید سوئیچ شبکه و دریافت مشاوره با کارشناسان فروش از طریق شماره 02191009322 تماس بگیرید.
جمع بندی
لوپ شبکه میتواند در مدت کوتاهی عملکرد سوئیچها و ارتباطات سازمان را مختل کند. برای شناسایی آن، بررسی ترافیک پورتها، وضعیت STP و پیامهای MAC Flapping از مهمترین اقدامات است. پس از پیدا کردن علت، با اصلاح اتصالها و پیکربندی صحیح قابلیتهای حفاظتی سوئیچ سیسکو میتوان مشکل را برطرف کرد و احتمال تکرار آن را کاهش داد.
سوالات متداول لوپ شبکه در سوئیچ سیسکو
1. آیا دستور show spanning-tree برای تشخیص لوپ کافی است؟
خیر. این دستور وضعیت STP و نقش پورتها را نمایش میدهد، اما برای تشخیص دقیقتر باید ترافیک ورودی اینترفیسها، لاگهای MAC Flapping و اتصالات فیزیکی نیز بررسی شوند.
2. آیا PortFast از ایجاد لوپ در سوئیچ جلوگیری میکند؟
خیر. PortFast باعث میشود پورت متصل به دستگاه نهایی سریعتر وارد وضعیت Forwarding شود. فعالسازی اشتباه آن روی لینک بین سوئیچها میتواند خطر ایجاد لوپ را افزایش دهد. به همین دلیل، Cisco استفاده از PortFast همراه با BPDU Guard را روی پورتهای مناسب متصل به تجهیزات نهایی توصیه میکند.
3. آیا ریستارت سوئیچ میتواند لوپ شبکه را رفع کند؟
ریستارت ممکن است بهطور موقت برخی علائم را تغییر دهد، اما اگر اتصال حلقوی یا پیکربندی اشتباه باقی بماند، مشکل میتواند دوباره اتفاق بیفتد. راهحل اصلی، شناسایی و اصلاح علت ایجاد لوپ است.